
Documentos que tiveram o sigilo levantado pelo ministro André Mendonça, do Supremo Tribunal Federal (STF), na quinta-feira (10/9), apontam que integrantes do grupo ligado ao empresário Daniel Bueno Vorcaro utilizaram de forma recorrente credenciais de servidores para acessar sistemas restritos do Ministério Público Federal (MPF).

Segundo documento anexado aos autos, arquivos compartilhados por Luiz Phillipi Machado de Moraes Mourão, identificado nas investigações como Felipe Mourão ou “Sicário”, foram gerados pelo usuário de Alina Franco Boueres de Araujo, servidora efetiva do Ministério Público da União. O relatório destaca a recorrência da utilização da credencial para consultas de processos, inclusive aqueles protegidos por sigilo.

Em uma das consultas, realizada em 23 de julho de 2024, Mourão utilizou o CPF de Daniel Bueno Vorcaro como parâmetro para pesquisar os sistemas do MPF. Foram localizados 15 procedimentos relacionados ao empresário, sendo 11 deles classificados como sigilosos. O registro da consulta, no entanto, aparece associado ao usuário de Daniel Souza Iost, servidor lotado na Secretaria de Registros da 4ª Região.
As investigações também reuniram mensagens trocadas entre Mourão e Vorcaro. Em 21 de junho de 2024, Mourão afirmou ao empresário que poderia realizar consultas sobre pessoas ou empresas indicadas por ele. “Se tiver mais alguma informação pra complementar de algum nome, ou empresa ou pessoa que eu não saiba. Me avise e me mande para puxar”, escreveu.
Na sequência, Mourão afirmou ter acesso aos sistemas do MPF. “Me dá um update, se quer alguma coisa. Para puxar o que precisar estamos com acesso total e ilimitado lá, só não sei até quando”, disse.
Em outro diálogo, ao tentar acessar um expediente reservado no sistema Único do MPF, afirmou inicialmente que não conseguia visualizar o conteúdo porque o procedimento estava sob sigilo máximo. “Não deixam, somente a unidade deles, colocaram sigilo máximo”, escreveu.
No dia seguinte, Felipe Mourão afirmou que tentaria obter acesso ao expediente. Ao enviar uma imagem do sistema conectado ao usuário de Alina Boueres, escreveu: “Acesso total nível máx”.
Segundo a análise da Polícia Federal citada no documento, o processo estava inicialmente protegido por sigilo máximo e teve o acesso integral obtido em curto período. A autoridade policial apontou a possibilidade de quebra dos protocolos de segurança da informação ou uso inadequado de prerrogativas funcionais.
Decisões e acórdãos que integram os autos descrevem uma dinâmica de acesso a sistemas restritos por meio de credenciais funcionais pertencentes a terceiros. Segundo os documentos, Mourão realizava consultas e extrações de dados em bases utilizadas por órgãos públicos, incluindo instituições responsáveis por segurança pública e investigação policial.
“As investigações também apontam que LUIZ PHILLIPI MACHADO DE MORAES MOURÃO realizava consultas e extrações de dados em sistemas restritos de órgãos públicos”, afirma um dos documentos.
Ainda segundo os autos, os acessos teriam ocorrido mediante credenciais funcionais de terceiros, permitindo a obtenção de informações protegidas por sigilo institucional. A investigação aponta que a mesma metodologia teria permitido acessos a sistemas da Polícia Federal e do Ministério Público Federal, além de bases de organismos internacionais, como FBI e Interpol.
Saiba Mais
-
![]() Política
Vorcaro tinha grupo de WhatsApp para pedir orientação a chefes de supervisão do Banco Central, diz PF
-
![]() Política
Paraíso fiscal: PF suspeita de repasses de 35 milhões entre Vorcaro e Toffoli
-
![]() Política
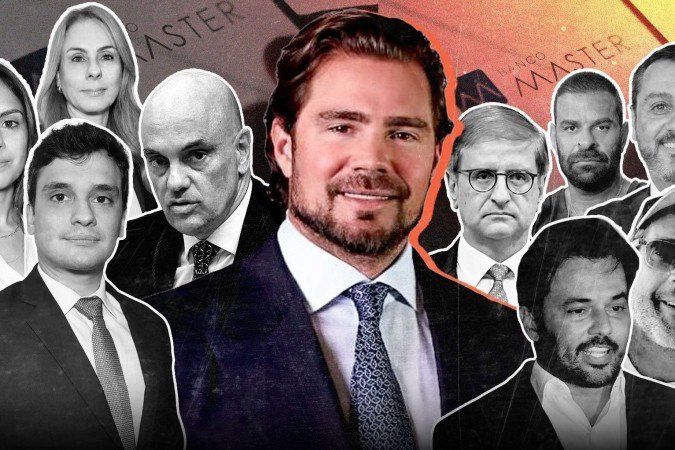
Quem é quem nas mensagens que desencadearam a maior crise da história do STF
-
![]() Política
Contrato entre Banco Master e escritório de esposa de Moraes previa R$ 108 milhões líquidos
-
![]() Política
Mendonça determina fim do sigilo de processos relacionados ao caso Master
-
![]() Política
Presidente do STF pede retirada de sigilo do caso Master
 Política
 Política
 Política
 Política
 Política
 Política
Pedro José Borges
Repórter da editoria de PolíticaRepórter na editoria de Política, Economia e Brasil do Correio Braziliense.