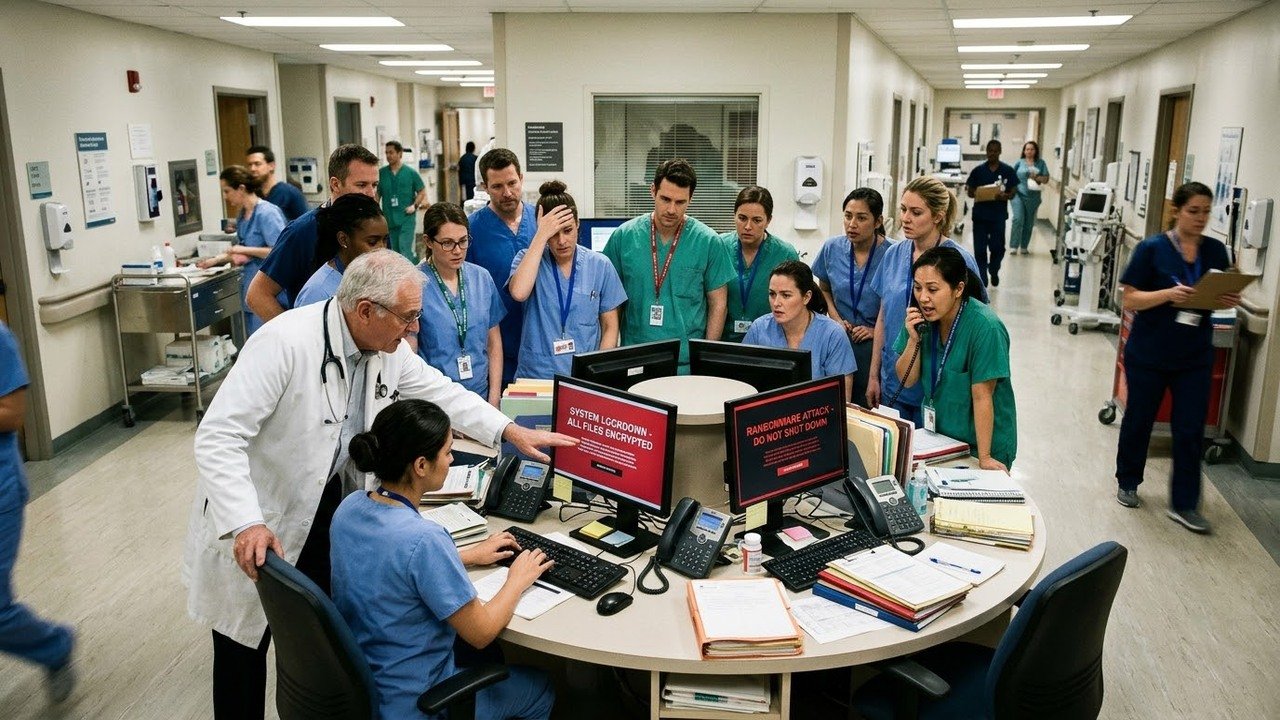
A invasão cibernética a bases de dados hospitalares coloca em risco o sigilo da intimidade biológica e a continuidade de tratamentos médicos emergenciais. Após um ataque de ransomware que bloqueou sistemas clínicos e exigiu R$ 2.000.000,00 em Bitcoin, pacientes processaram a instituição de saúde por quebra de segurança e exposição de dados sensíveis.
Como funciona o ataque de ransomware contra bancos de dados de saúde?
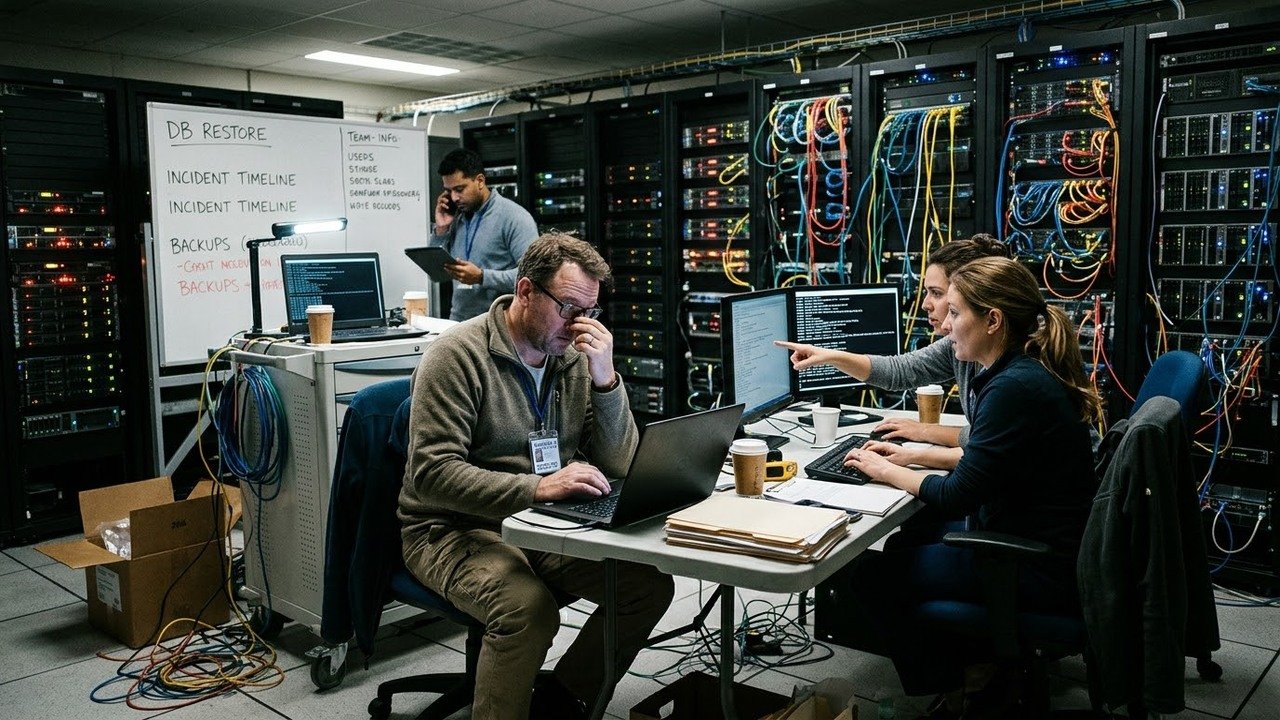
O ataque por ransomware inicia-se geralmente com campanhas de engenharia social (phishing), onde colaboradores clicam em arquivos maliciosos que exploram vulnerabilidades em servidores desatualizados. Uma vez dentro da rede interna, o programa malicioso executa uma criptografia irreversível de chave pública e privada em todos os prontuários eletrônicos.
Os criminosos desativam rotinas de backup e exibem uma nota de resgate exigindo transferências em criptomoedas para fornecer a chave de descriptografia. Trata-se da chamada dupla extorsão, onde os hackers cobram pelo desbloqueio dos servidores e ameaçam vazar os laudos médicos na dark web caso o resgate não seja pago.
Qual a responsabilidade civil do hospital segundo a LGPD e o CDC?
Prontuários médicos, histórico de exames, diagnósticos de doenças graves e receitas contêm dados pessoais sensíveis protegidos com rigor máximo pela legislação nacional. O hospital atua como controlador dessas informações e assume o dever inegociável de custódia e proteção técnica preventiva.
Conforme diretrizes de conformidade da Autoridade Nacional de Proteção de Dados (ANPD), incidentes de segurança com registros clínicos demandam comunicação imediata aos titulares e adoção de medidas de contenção. A responsabilidade civil do hospital é de natureza objetiva com base no Artigo 14 do Código de Defesa do Consumidor (fato do serviço).
Para avaliar como a jurisprudência classifica as falhas de proteção cibernética em instituições médicas, examine a tabela a seguir:
Leia Também
| Área de Avaliação | Medidas Preventivas Mínimas | Consequência da Negligência |
|---|---|---|
| Backups Físicos | Rotinas imutáveis isoladas fora da rede principal | Perda total do histórico clínico de cirurgias e consultas |
| Criptografia Interna | Dados cifrados em repouso e em trânsito de rede | Leitura livre de dados sensíveis pelos sequestradores |
| Governança de Acesso | Autenticação em dois fatores (MFA) para médicos | Condenação por danos morais individuais e coletivos |
Por que o vazamento de laudos médicos gera dano moral indenizável?
Diferente do extravio de dados cadastrais simples (como e-mail ou telefone), a exposição de exames laboratoriais, cirurgias e diagnósticos psiquiátricos fere o núcleo essencial da intimidade do paciente. O vazamento expõe o indivíduo a discriminações no trabalho, recusa em seguros de vida e extorsões pessoais.
A jurisprudência do Superior Tribunal de Justiça (STJ) considera que o comprometimento da confidencialidade médica configura dano moral indenizável decorrente do defeito de segurança da infraestrutura hospitalar. O hospital não pode alegar a condição de vítima para se esquivar de suas obrigações perante os pacientes.
Quais providências a vítima deve tomar caso receba chantagens de invasores?
A orientação de autoridades de segurança cibernética e órgãos policiais é terminante: nunca efetuar pagamentos aos criminosos, pois o pagamento financia o crime e não garante a devolução ou a exclusão dos dados roubados.
Para resguardar sua segurança e buscar a responsabilização jurídica do controlador dos dados, o paciente afetado deve adotar as seguintes ações:
- 📄 Boletim em Delegacia Especializada: Registre queixa-crime na Delegacia de Repressão a Crimes Cibernéticos juntando prints das ameaças.
- 🛑 Notificação formal ao hospital: Exija por escrito o relatório do incidente detalhando quais prontuários específicos foram afetados.
- ⚖️ Denúncia na ANPD e ação civil: Protocolize requerimento na autoridade de dados e acione o Judiciário para pleitear reparação indenizatória.
Quais as principais dúvidas sobre ataques de ransomware e responsabilidade clínica?
A interrupção de tratamentos intensivos e a recusa de atendimento durante apagões cibernéticos geram questionamentos urgentes. Veja os esclarecimentos técnicos a seguir:
Dano por Erro Médico Decorrente do Apagão
Se o sequestro de dados impedir a consulta do tipo sanguíneo ou alergias do paciente e provocar erro de medicação ou cancelamento danoso de cirurgia, o hospital responde por erro médico e dano reflexo à integridade física, além da violação de dados.
O sequestro de registros médicos comprova que a segurança cibernética na saúde é componente indissociável da vida e da dignidade humana. O Poder Judiciário impõe rigorosa responsabilidade civil para compelir instituições a investirem na blindagem técnica de prontuários.